
Windows環境の更新プログラムを管理するために、長年使われてきた「WSUS(Windows Server Update Services)」。
ところがMicrosoftは、WSUSを非推奨(Deprecated)とし、積極的な開発を終了しています。
そこで気になるのが、「WSUSはなくなるの?」「今使っているWSUSはどうすればいい?」「代わりに何を使えばいい?」という点です。
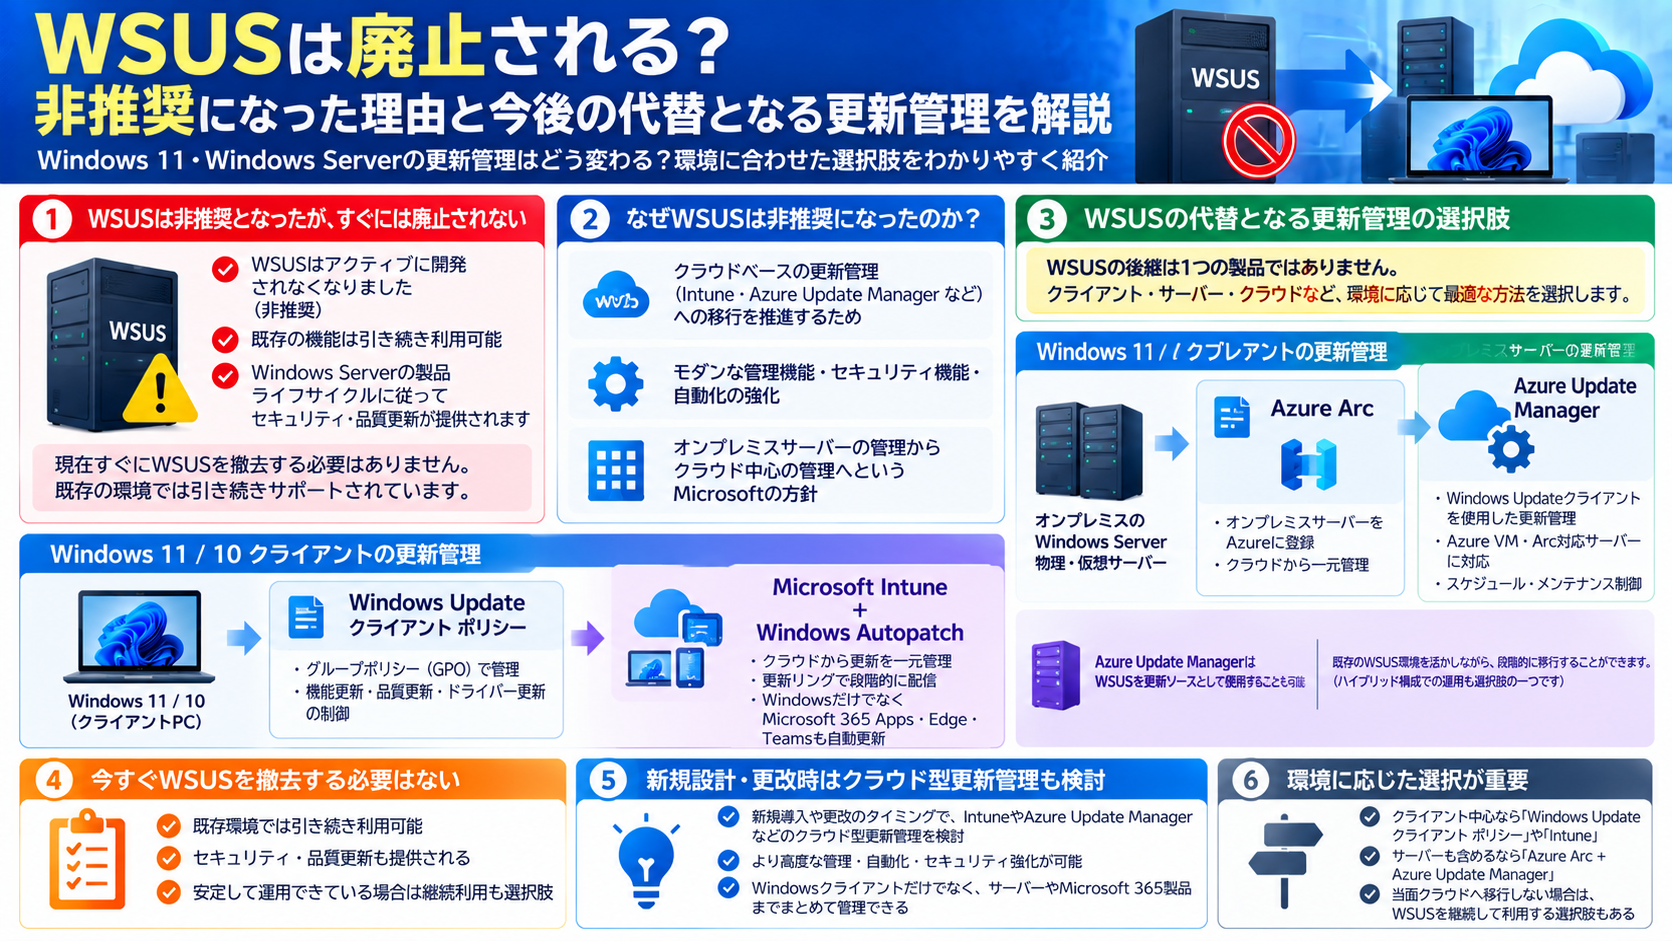
結論からいうと、WSUSが今すぐ使えなくなるわけではありません。
既存機能は引き続き利用でき、運用環境でサポートされています。ただし新機能は追加されないため、新規構築や今後の更改ではクラウドベースの更新管理も検討しておいた方がよいでしょう。
WSUSは廃止されたの?
WSUSは「削除済み」ではなく、Microsoftによって非推奨とされています。
MicrosoftのWindows Serverに関する公式情報では、WSUSについて「アクティブに開発されなくなった」と説明されています。
ただし、既存の機能とコンテンツは引き続き利用できます。
また、非推奨となったWindows Serverのコンポーネントについても、製品ライフサイクル中は運用環境でサポートされ、セキュリティ更新や品質更新が提供されます。
そのため、
「WSUSが非推奨になったので、すぐにサーバーを撤去しなければならない」
というわけではありません。
Windows Server 2025でもWSUSは使える
WSUSはWindows Server 2025でも利用できます。
MicrosoftのWSUS公式ドキュメントでも、Windows Server 2025は適用対象として掲載されています。
既にWSUSを利用しており、安定して運用できている環境であれば、直ちに別製品へ移行する必要はありません。
一方で、新機能の追加は行われないため、サーバー更改や端末管理方式の変更などのタイミングでは、今後の更新管理方式を検討しておく必要があります。
WSUSの後継は1つの製品ではない
ここが少し分かりにくいところです。
「WSUSの後継製品はこれ」という単一の製品が存在するわけではありません。
管理する対象によって、利用するサービスが変わります。
| 管理対象 | 主な選択肢 |
|---|---|
| Windows 11 / Windows 10 | Windows Updateクライアントポリシー |
| Intune管理PC | Microsoft Intune / Windows Autopatch |
| Azure VM | Azure Update Manager |
| オンプレミスWindows Server | Azure Arc + Azure Update Manager |
| 既存のオンプレミス環境 | 当面WSUSを継続する選択肢もあり |
Windows 11ならWindows Updateクライアントポリシー
Windows 11やWindows 10のクライアントPCでは、「Windows Updateクライアントポリシー」を利用できます。
これは以前「Windows Update for Business」と呼ばれていた機能です。
PCはWSUSから更新ファイルを受け取るのではなく、MicrosoftのWindows Updateサービスへ直接接続します。
管理者はグループポリシーやMDMを使用して、更新方法やタイミングなどを制御できます。
例えば、
- どの種類のWindows Updateを提供するか
- 更新を適用するタイミング
- 再起動に関する設定
- 複数グループへ段階的に展開する
といった制御ができます。
更新リングで段階的に配信できる
企業環境では、Windows Updateをいきなり全PCへ適用するのは不安があります。
そこで利用できるのが「更新リング」です。
例えば、
- IT管理者のPC
- 検証用PC
- 一部の一般ユーザー
- 全社PC
というようにグループを分けて、段階的に更新を展開できます。
Intuneの更新リングでは、延期期間、再起動、期限、アクティブ時間、ユーザー通知などを制御できます。
Intuneを使うならWindows Autopatch
Microsoft Intuneを利用している環境では、Windows Autopatchも重要な選択肢です。
IntuneではWindows Autopatchの展開サービスを利用して、
- 品質更新プログラム
- 迅速な更新プログラム
- 機能更新プログラム
- ドライバー更新プログラム
などを管理できます。
WSUSでは管理者が更新プログラムを確認・承認して配信する運用が中心でしたが、クラウド型の管理では更新ポリシーや展開グループを利用して更新を管理する形へ変わっていきます。
Windows Serverはどうする?
クライアントPCだけならIntuneを中心に考えやすいのですが、Windows Serverを含む環境では別の方法も考える必要があります。
そこで候補になるのが、
Azure Arc + Azure Update Manager
です。
Azure Arcとは?
Azure Arc-enabled serversを利用すると、Azure上に存在しないWindows ServerやLinuxサーバーもAzure側から管理できます。
対象には、
- オンプレミスの物理サーバー
- オンプレミスの仮想マシン
- Azure以外のクラウド上のサーバー
などがあります。
Azure Connected Machine Agentをインストールすることで、オンプレミスのサーバーもAzure上のリソースとして管理できるようになります。
Azure Update Managerとは?
Azure Update Managerは、WindowsやLinuxの更新プログラムを管理するためのサービスです。
Azure VMだけでなく、Azure Arcに登録したオンプレミスサーバーも管理できます。
例えば、
- 適用可能な更新プログラムの確認
- 更新プログラムのインストール
- 更新状況の確認
- 定期的なパッチ適用スケジュール
- 複数サーバーの一元管理
などが可能です。
オンプレミスのサーバーをAzure Update Managerで管理する場合は、Azure Arcへの登録が必要です。
Azure Update ManagerにするとWSUSはすぐ不要になる?
必ずしもそうではありません。
Azure Update ManagerはWindows標準のWindows Updateクライアントを利用して更新管理を行います。
またMicrosoftの公式ドキュメントでは、Azure Update ManagerでWSUSを更新元として使用する構成もサポートされています。
そのため、
WSUS → Azure Update Manager
と一度に切り替える必要はなく、既存WSUSを利用しながらAzure側の管理を取り入れる構成も考えられます。
WSUSを今すぐやめる必要はない
既にWSUSを運用しており、大きな問題が発生していないのであれば、慌てて撤去する必要はありません。
特に、
- インターネット接続を制限している
- オンプレミス中心のネットワーク
- Intuneを導入していない
- Azureを利用していない
- 既存WSUSが安定稼働している
といった環境では、当面WSUSを継続することも現実的な選択肢です。
ただしWSUSには今後新しい機能が追加されないため、次回のシステム更改まで何も検討しないのではなく、代替方式を事前に調査しておいた方がよいでしょう。
新規構築ならクラウド型の更新管理も検討
これから新しくWindows環境を構築する場合や、既存環境を大規模に更改する場合は、従来どおりWSUSを新規構築するだけでなく、クラウドベースの更新管理も比較した方がよいでしょう。
例えば、クライアントPC中心ならWindows UpdateクライアントポリシーやIntune。
オンプレミスWindows Serverまで一元管理したいならAzure ArcとAzure Update Manager。
というように、管理対象によって選択肢が変わります。
WSUSから移行する前に確認したいこと
WSUSから別の更新管理方式へ移行する場合は、単に更新サーバーを置き換えるだけではありません。
事前に次のような点を確認しておく必要があります。
- 管理しているPC・サーバーの台数
- WindowsクライアントとWindows Serverの割合
- インターネットへ直接接続できるか
- Intuneを利用できるライセンスがあるか
- Azureを利用できるか
- オンプレミスサーバーをAzure Arcへ登録できるか
- 更新プログラムを段階的に展開する必要があるか
- 通信量をどのように制御するか
- 既存のグループポリシーとの競合がないか
特にWSUSのグループポリシーが残った状態で新しい更新管理へ移行すると、意図した更新元を参照しないなどの問題が発生する可能性があります。
まとめ
WSUSは非推奨となり、新機能の追加は終了しています。
しかし、WSUSが今すぐ廃止されて使えなくなるわけではありません。
Windows Server 2025でも利用でき、既存の機能やコンテンツは引き続き利用できます。
今後は環境に応じて、
- Windows Updateクライアントポリシー
- Microsoft Intune
- Windows Autopatch
- Azure Arc
- Azure Update Manager
などを組み合わせた更新管理へ移行していくことが考えられます。
重要なのは「WSUSが非推奨になったからすぐ撤去する」ことではなく、現在のWSUSを安定運用しながら、次回の更改に向けて自社環境に合った更新管理方式を検討しておくことです。
コメント