
WSUS(Windows Server Update Services)が非推奨となり、Azure Update Managerへの移行を検討するケースが今後増えてくると考えられます。
しかし、「WSUSを止めてAzure Update Managerを有効にすれば移行完了」ではありません。
Azure Update ManagerはWindows Update Agent(WUA)の設定を利用するため、既存のWSUS設定やグループポリシーが残っていると、想定していた更新元から更新プログラムを取得できない場合があります。
この記事では、WSUSからAzure Update Managerへ移行する前に確認しておきたい項目をチェックリスト形式でまとめます。
まず理解しておきたい構成
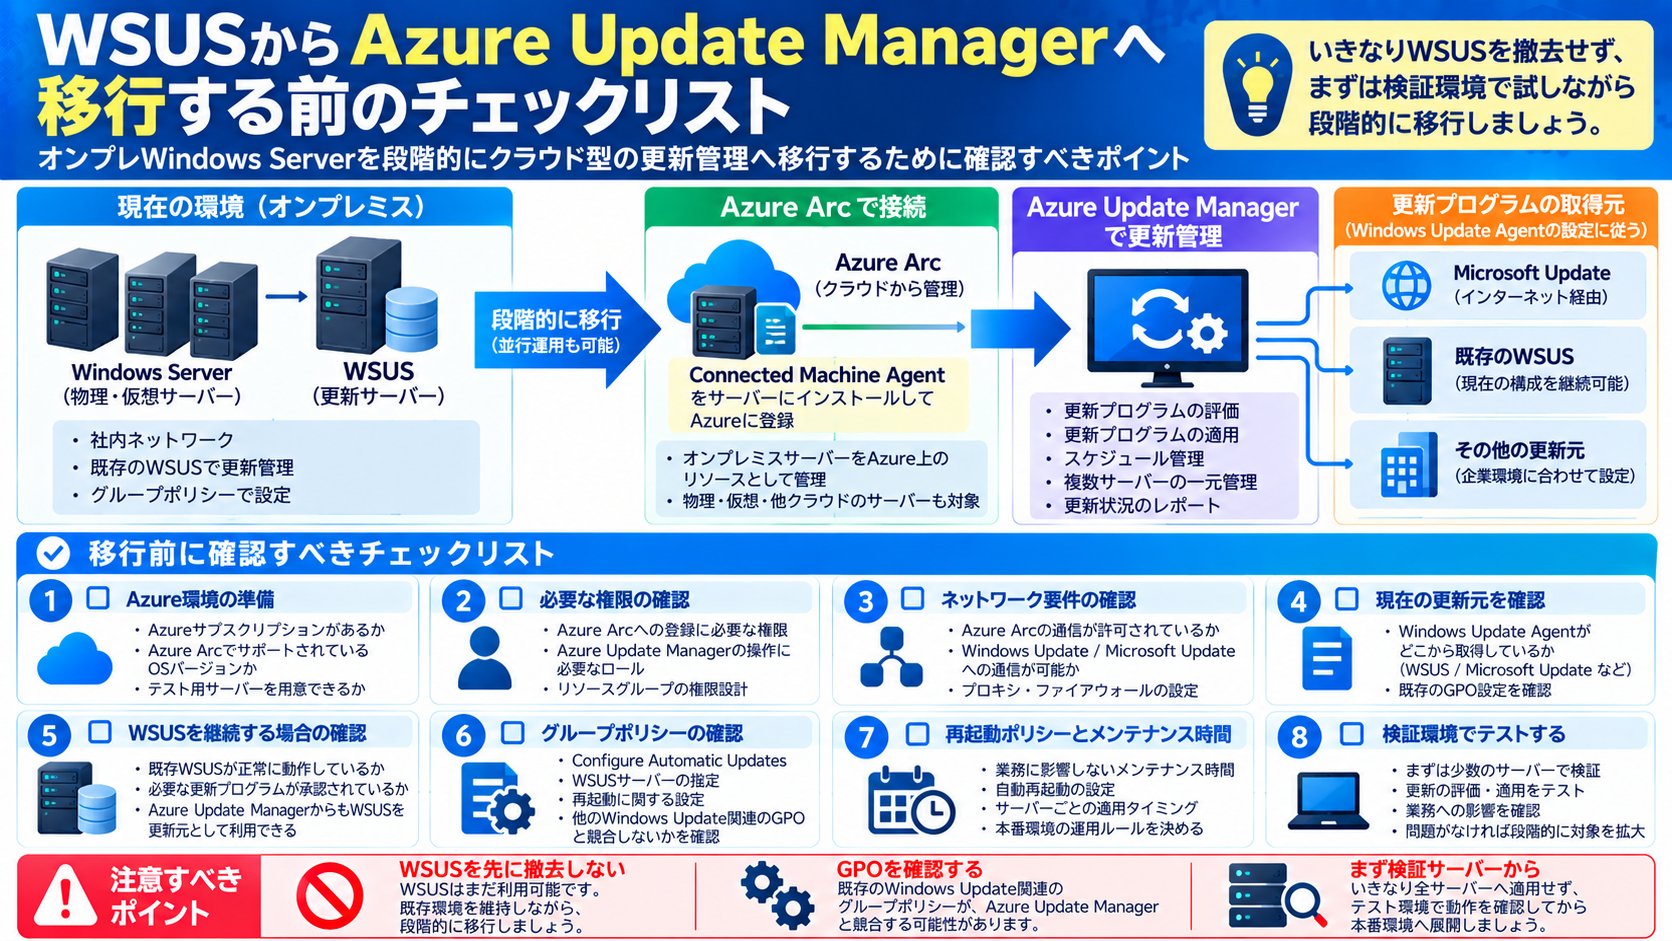
オンプレミスWindows ServerをAzure Update Managerで管理する場合、基本的には次の構成になります。
オンプレミス Windows Server
        ↓
Azure Connected Machine Agent
        ↓
Azure Arc
        ↓
Azure Update Manager
ただしAzure Update Manager自身が更新プログラムを配信するわけではありません。
Windows Update Agentが設定されている更新元から更新プログラムを取得します。
例えば、
Microsoft Update
Windows Update
WSUS
などです。
つまり、Azure Update Managerへ移行する際には「管理方法」と「更新プログラムの取得元」を分けて考える必要があります。
チェック1:Azure環境を準備できているか
オンプレミスWindows ServerをAzure Update Managerで管理するには、Azure Arcへの接続が必要です。
まず次を確認します。
- □ Azureサブスクリプションがある
- □ 対象OSがAzure Arcでサポートされている
- □ Azure Arcへ登録するリソースグループを決めている
- □ Azureリージョンを決めている
- □ 検証用Windows Serverを用意できる
いきなり本番サーバーを大量登録するのではなく、最初は検証サーバーから始めるのがおすすめです。
チェック2:必要な権限があるか
Azure Arcへの登録やAzure Update Managerの操作にはAzure側の権限が必要です。
例えばAzure Arcへのオンボードには、Microsoftの組み込みロールであるAzure Connected Machine Onboardingなどが利用できます。
また、Azure Arc対応サーバーをAzure Update Managerから管理する場合には、必要なロール・アクセス許可を事前に確認します。
- □ Azure Arc登録に必要な権限がある
- □ Azure Update Managerを操作する権限がある
- □ リソースグループの権限設計を確認した
- □ 運用担当者へ必要以上の権限を与えていない
チェック3:ネットワーク通信を確認したか
オンプレミスサーバーをAzure Arcへ接続するためには、Azure側との通信が必要です。
さらにWindows Server自身も、設定されている更新元へ接続できなければなりません。
- □ Azure Arcに必要な通信を許可している
- □ プロキシ環境の設定を確認した
- □ ファイアウォールの通信制限を確認した
- □ Windows Update/Microsoft Updateへ接続できる
- □ WSUSを継続する場合はWSUSへ接続できる
Microsoftによると、ローカルWSUSを使用する場合は、WSUS設定で指定されているサーバーへの通信を許可する必要があります。
チェック4:現在の更新元を確認したか
ここは非常に重要です。
Azure Update ManagerはWindows Update Agentの設定を尊重します。
そのため、Azure Update Managerを導入しても、自動的にWSUSからMicrosoft Updateへ切り替わるわけではありません。
まず現在どこから更新プログラムを取得しているのか確認します。
- □ WSUS
- □ Windows Update
- □ Microsoft Update
- □ その他の管理方式
Windows Update関連ポリシーは、次のレジストリ付近でも確認できます。
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdateただし、レジストリを直接変更するのではなく、ドメイン環境では原則として設定元となっているGPOを確認します。
チェック5:WSUSを残すのか決めたか
Azure Update Managerを導入したからといって、WSUSをすぐに撤去する必要はありません。
Azure Update ManagerはWSUSを更新元として利用できます。
そのため移行初期は、
Azure Update Manager
       ↓
Azure Arc
       ↓
Windows Server
       ↓
既存WSUS
という構成も可能です。
- □ 既存WSUSを当面残す
- □ Microsoft Updateへ移行する
- □ サーバーグループごとに段階移行する
WSUSを継続する場合は、必要な更新プログラムがWSUS側で同期・承認されていることも確認します。
チェック6:Windows Update関連GPOを確認したか
長期間WSUSを運用しているActive Directory環境では、Windows Update関連のGPOが複数存在することがあります。
特に確認したいのは次の設定です。
- □ WSUSサーバーの指定
- □ Configure Automatic Updates
- □ 自動再起動関連設定
- □ Windows Updateへの直接接続を禁止する設定
- □ 更新プログラムの取得元に関する設定
Azure Update Managerと既存GPOで異なる動作を指定すると、意図した更新処理にならない可能性があります。
Microsoftも、Group PolicyがUpdate Managerの設定と競合する可能性があると案内しています。
チェック7:再起動ポリシーを確認したか
Windows Serverの更新では、更新プログラムのインストールだけでなく再起動の設計が重要です。
例えば、Azure Update Manager側で再起動しない設定にしていても、Windows側のポリシーやレジストリ設定によって再起動が発生する可能性があります。
- □ 自動再起動ポリシーを確認した
- □ ログオンユーザーがいる場合の動作を確認した
- □ メンテナンス時間を決めた
- □ 業務サービス停止の影響を確認した
- □ 再起動後のサービス起動確認方法を決めた
本番サーバーでは「パッチ適用できたか」だけでなく、「再起動後に業務サービスが正常に戻ったか」まで確認する運用が必要です。
チェック8:検証環境で試したか
WSUSからの移行で最も避けたいのは、いきなり全サーバーの更新方式を変更することです。
まず少数の検証サーバーで試します。
- □ Azure Arcへ正常に登録できる
- □ Azure Update Managerからサーバーが見える
- □ 更新評価が成功する
- □ 適用可能な更新が表示される
- □ 更新プログラムをインストールできる
- □ 必要な再起動が正常に行われる
- □ 再起動後に業務サービスが正常に起動する
- □ 更新結果をAzure側から確認できる
Azure Update Managerの拡張機能はどうする?
Azure Update Managerでは、対象サーバー上で更新操作を行うための拡張機能を使用します。
通常は管理者が事前に手作業で導入する必要はありません。
Microsoftによると、Update Managerで最初の操作を実行すると、必要な拡張機能が自動的に展開されます。
更新プログラムを事前ダウンロードできない点に注意
WSUSとの違いとして覚えておきたいのが、Azure Update Managerでは更新プログラムの事前ダウンロードをサポートしていないことです。
多数のWindows Serverがインターネットから同時に更新プログラムを取得する構成に変更する場合、ネットワーク帯域への影響も考える必要があります。
そのため、既存WSUSをキャッシュ・更新元として残しながら管理部分だけAzure Update Managerへ移行する方法も検討できます。
おすすめの移行順序
既存WSUSが正常に動作しているなら、次のような段階移行が安全です。
- 現在のWSUS・GPO設定を調査する
- Azure Arcの通信・権限要件を確認する
- 検証サーバーを1台Azure Arcへ登録する
- Azure Update Managerで更新評価する
- WSUSを更新元としたまま更新適用を試す
- 再起動後の業務動作を確認する
- 複数の検証サーバーへ対象を拡大する
- 必要ならMicrosoft Updateへの切り替えを検討する
- 本番サーバーをグループ分けして段階移行する
- 不要になったWSUSを最後に撤去する
先にWSUSを撤去しないことがポイントです。
移行チェックリストまとめ
| 確認項目 | チェック |
|---|---|
| Azureサブスクリプション・Arc環境 | □ |
| Azure側の権限 | □ |
| Azure Arcのネットワーク通信 | □ |
| 現在のWindows Update取得元 | □ |
| WSUSを継続するか | □ |
| WSUSで必要な更新が承認済みか | □ |
| Windows Update関連GPO | □ |
| 自動再起動ポリシー | □ |
| メンテナンス時間 | □ |
| 検証サーバーでの更新テスト | □ |
| 再起動後の業務動作確認 | □ |
| 本番サーバーの段階移行計画 | □ |
まとめ
WSUSからAzure Update Managerへの移行では、Azure Arcを導入するだけでは不十分です。
特に重要なのは、
- 現在の更新元
- WSUS設定
- Windows Update関連GPO
- ネットワーク
- Azureの権限
- 再起動ポリシー
を事前に確認することです。
Azure Update Managerは既存WSUSを更新元として利用できるため、最初からWSUSを撤去する必要はありません。
まず検証サーバーをAzure Arcへ登録し、既存WSUSを残した状態でAzure Update Managerを試してから、段階的に移行する方法が現実的です。

コメント