
Active Directoryを構築するとき、「ドメインコントローラーは2台必要なの?」「小規模な環境なら1台でも大丈夫なのでは?」と疑問に思うことがあります。
結論からいうと、ドメインコントローラー(DC)は技術的には1台でも構築できます。
しかし会社や学校など、Active Directoryが停止すると業務に影響する環境では、複数のドメインコントローラーを構成しておくことが重要です。
この記事では、なぜDCを複数台構成するのか、2台にすると何が変わるのか、FSMO・DNS・バックアップ・仮想環境で注意するポイントまで解説します。
ドメインコントローラーは1台でも動く
Active Directoryは、必ず2台のドメインコントローラーがなければ動作しない仕組みではありません。
小規模な検証環境などでは、DC1台だけでもドメインを構築できます。
問題になるのは、その1台が停止したときです。
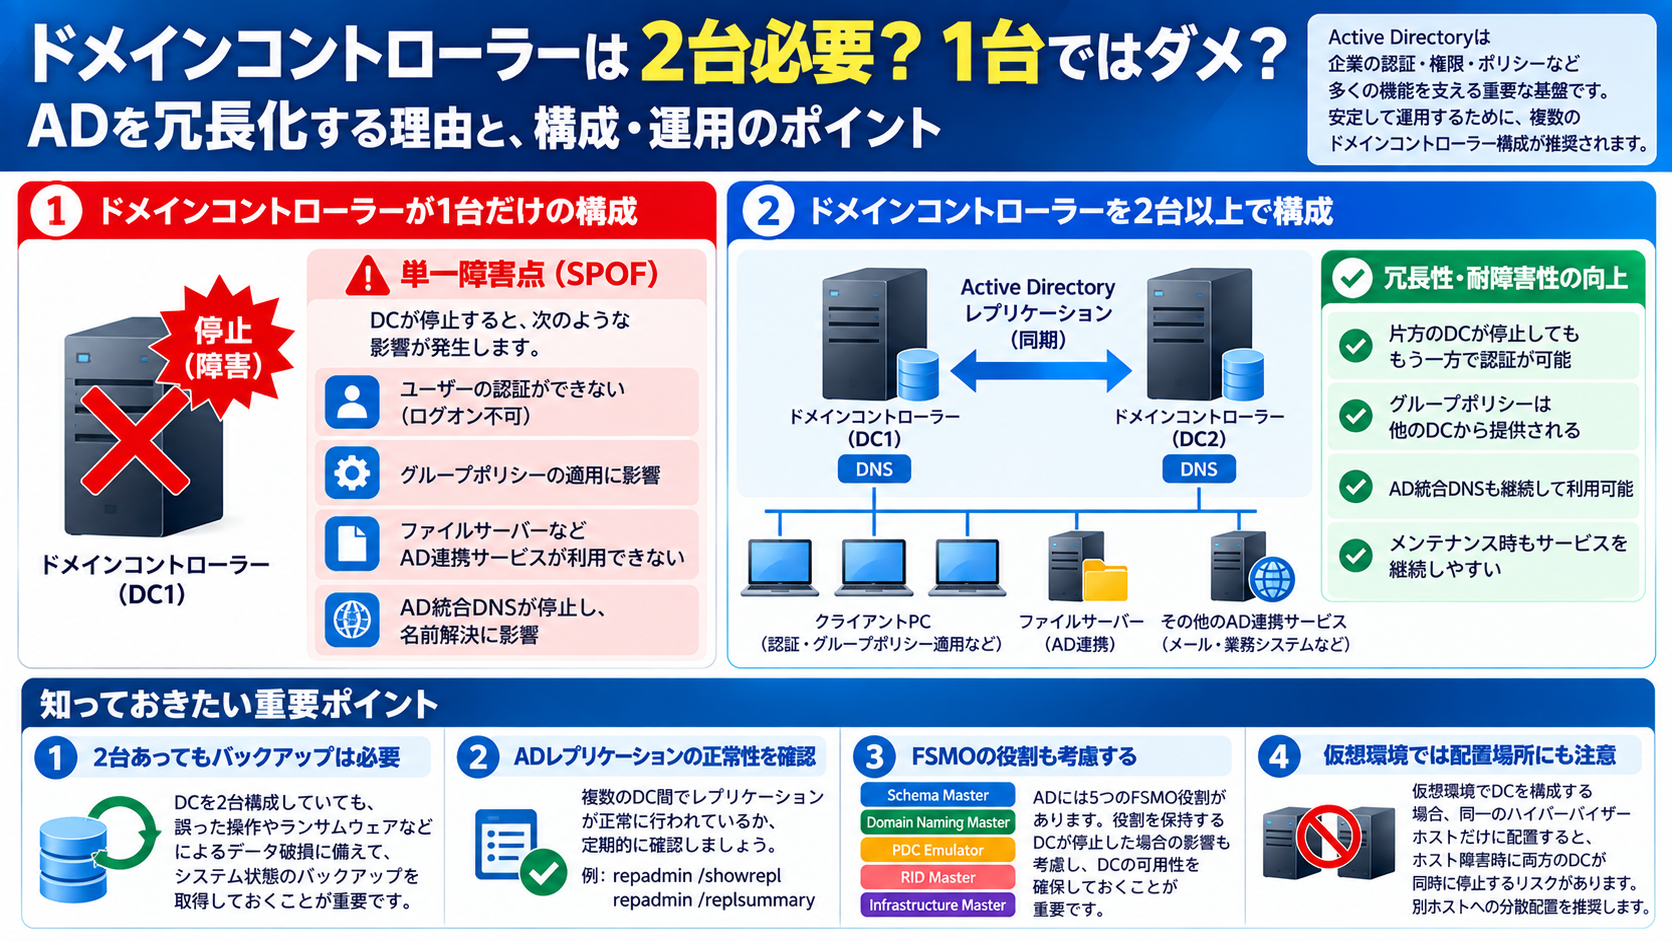
DCが1台しかない場合のリスク
唯一のドメインコントローラーが故障すると、Active Directoryを利用するさまざまな機能へ影響する可能性があります。
- ユーザーやコンピューターの認証
- グループポリシー
- Active Directory統合DNS
- ADと連携するファイルサーバーや業務システム
- ユーザー・グループ・コンピューターなどの管理
クライアント側のキャッシュされた資格情報などによって一部の操作を継続できる場合はありますが、「DCが停止しても何も問題ない」という意味ではありません。
ADを重要な認証基盤として利用しているのであれば、DC1台構成は大きな単一障害点になります。
DCを2台構成するとどうなる?
Active Directoryは基本的にマルチマスターモデルを採用しています。
複数の書き込み可能なDCを構成すると、それぞれがActive Directoryデータベースのコピーを保持し、変更内容をレプリケーションします。
そのため、DC1が停止してもDC2が正常に動作していれば、認証などのActive Directoryサービスを継続できる可能性が高くなります。
また、DCのWindows Updateや再起動、ハードウェアメンテナンスなども実施しやすくなります。
DNSも重要
Active DirectoryではDNSが非常に重要です。
クライアントはDNSを利用してドメインコントローラーを検索し、ドメインコントローラー同士の通信にもDNSが利用されます。
そのため、DCを2台にしてもDNSが1台にしか存在しなければ、DNS側が新たな単一障害点になる可能性があります。
Microsoftは、AD DSとDNSを統合する環境では、各ドメインコントローラーにDNS Serverサービスを配置する構成を推奨しています。
Active Directory統合DNSゾーンを利用すれば、DNS情報もActive Directoryレプリケーションによって複数DCへ保持できます。
DCを2台にすれば完全に安心というわけではない
ここは重要なポイントです。
DCが2台存在していても、Active Directoryレプリケーションが長期間失敗していれば、正常な冗長構成とはいえません。
定期的に次のようなコマンドでレプリケーション状態を確認しておくとよいでしょう。
repadmin /replsummary詳細を確認する場合は次のコマンドも利用できます。
repadmin /showrepl「サーバーが2台起動している」ことと「正常なADが2台存在する」ことは同じではありません。
FSMOはどうなる?
Active Directoryには、通常のマルチマスター動作とは別に、特定の処理を1台のDCが担当するFSMO(Flexible Single Master Operations)という役割があります。
代表的なFSMOは次の5つです。
- Schema Master
- Domain Naming Master
- RID Master
- PDC Emulator
- Infrastructure Master
DCを2台にしたからといって、FSMOが自動的に二重化されるわけではありません。
それぞれのFSMOには、その時点で役割を所有しているDCがあります。
特にPDC Emulatorなど、可用性が重要な役割もあるため、現在どのDCがFSMOを持っているか把握しておくことが重要です。
FSMOの所有者は次のコマンドで確認できます。
netdom query fsmoGlobal Catalogも確認する
Global Catalog(GC)は、フォレスト内のオブジェクト情報の検索やユーザーログオンなどに関係する重要な役割を持っています。
小規模な単一ドメイン環境で複数DCを構成する場合、各DCをGlobal Catalogとして構成するケースも一般的です。
ただし、複数ドメインなど複雑な環境では、サイト構成やネットワーク、FSMO配置なども含めて設計する必要があります。
仮想DCなら配置場所にも注意
現在ではドメインコントローラーをHyper-Vなどの仮想マシンとして構築するケースも多くあります。
ここで注意したいのが、DC1とDC2を同じ物理Hyper-Vホスト上に配置してしまうことです。
DC自体は2台存在していても、そのHyper-Vホストが故障すれば2台とも同時に停止します。
Microsoftも、すべてのドメインコントローラーを同じハイパーバイザーホスト上で実行しないよう注意しています。
可用性を目的に2台構成するのであれば、可能な範囲で異なる物理ホストや障害ドメインへ分散することも考えましょう。
DCが2台あってもバックアップは必要
「DCが2台あるからバックアップはいらない」という考え方も危険です。
レプリケーションとバックアップは目的が違います。
例えば、誤操作による削除や不正な変更などがActive Directoryレプリケーションによって他のDCへ伝わる可能性があります。
複数DCによる冗長化とは別に、Active Directoryを復旧できるバックアップと復旧手順を用意しておく必要があります。
2台目のDCを追加したら確認すること
DCを追加しただけで終わらせず、最低限次の状態を確認しておくことをおすすめします。
- DC間のADレプリケーションが正常か
- SYSVOLが正常に複製されているか
- DNSゾーンが正しく複製されているか
- クライアントから両方のDNS/DCを利用できるか
- Global Catalogの配置
- FSMOの配置
- 時刻同期
- バックアップと復旧方法
特に「2台目を追加したから冗長化完了」と考えず、実際にレプリケーションやDNSが正常に動いているか確認することが大切です。
結局、ドメインコントローラーは何台必要?
検証環境や停止を許容できる特殊な環境であれば、1台構成が成立する場合もあります。
一方、会社や学校などActive Directoryを認証基盤として利用し、DC停止による業務影響を避けたい環境では、複数DCによる冗長化を検討する価値があります。
重要なのは単純に「2台置けばよい」ということではありません。
DC、DNS、Global Catalog、FSMO、レプリケーション、バックアップ、仮想基盤の配置まで含めて考えることで、初めて障害に強いActive Directory環境になります。
まとめ
ドメインコントローラーは1台でもActive Directoryを構築できますが、その1台が停止すると認証やDNSなどへ大きな影響が出る可能性があります。
複数DCを構成してActive DirectoryとDNSを複製しておけば、1台の障害やメンテナンスに対する耐性を高められます。
ただし、2台あるだけでは十分ではありません。
repadminによるレプリケーション確認、DNS、FSMO、Global Catalog、バックアップ、仮想ホストの分散まで確認しておくことが重要です。


コメント