

Windows Updateを適用したあと、これまで正常だったドメイン参加PCで突然「このワークステーションとプライマリ ドメインとの信頼関係に失敗しました」と表示され、ログオンできなくなる場合があります。
2026年9月、MicrosoftはWindows 11の一部環境でドメインとのセキュアチャネルが失われる既知の問題を公表しました。
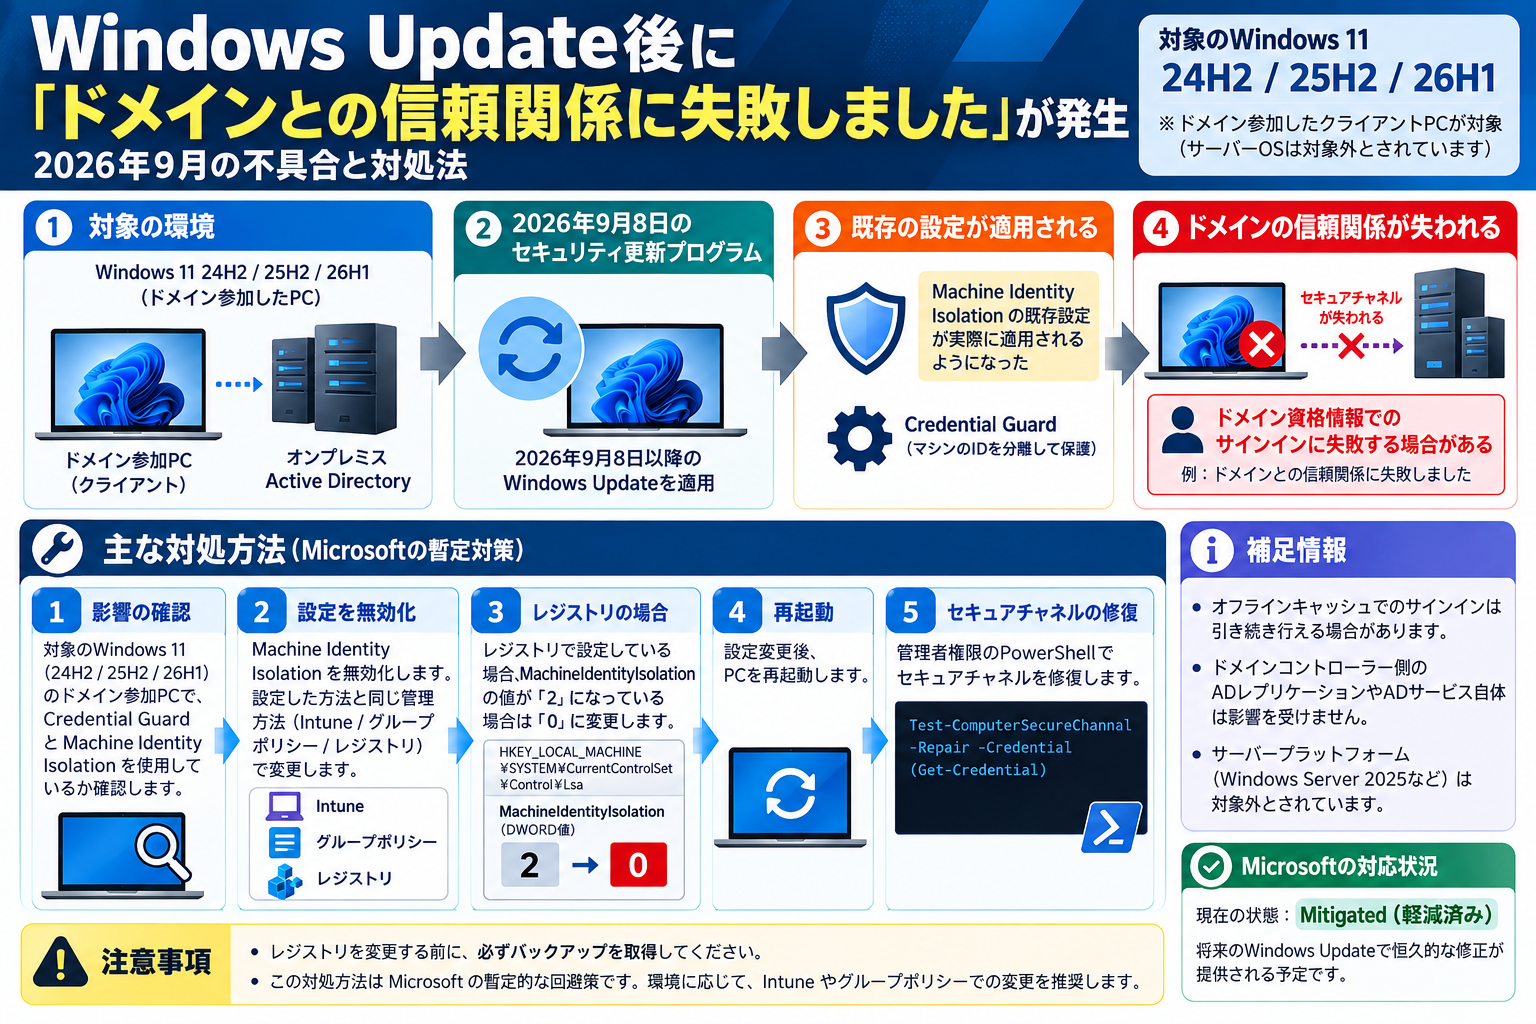
対象はWindows 11 24H2・25H2・26H1です。ただし、すべてのドメイン参加PCで発生するわけではなく、Credential GuardやMachine Identity Isolationの設定など特定の条件が関係します。
この記事では、今回の不具合の対象、原因、確認ポイント、Microsoftが案内している暫定対処方法を整理します。
発生する症状
2026年9月8日以降のWindowsセキュリティ更新プログラムを適用した一部のPCで、オンプレミスActive Directoryとのセキュアチャネルが失われる場合があります。
その結果、正しいドメインユーザー名とパスワードを入力しているにもかかわらず、対話型サインインに失敗することがあります。
環境によっては、以前キャッシュされた資格情報を使用したオフラインサインインは引き続き利用できる場合があります。
対象となるWindows
- Windows 11 version 24H2
- Windows 11 version 25H2
- Windows 11 version 26H1
Microsoftの公開情報では、Windows Server自体はAffected platformsのServerには含まれていません。
すべてのドメイン参加PCで発生するわけではない
今回の問題で重要なのは、単純に「9月のWindows Updateを入れたすべてのドメイン参加PCが壊れる」という問題ではないことです。
Microsoftは、Credential Guardで保護された一部のマシンアカウントで問題が発生すると説明しています。
特にMachine Identity Isolationが既存の設定やポリシーによって有効になっている環境では確認が必要です。
原因はMachine Identity Isolation
Microsoftによると、2026年9月8日の更新プログラムおよびそれ以降の更新によって、Windowsが既存またはポリシーで構成済みのMachine Identity Isolation強制設定を適用するようになったことが原因です。
更新プログラムそのものがすべてのPCでMachine Identity Isolationを強制的に有効化するという意味ではありません。
以前から設定されていたMachine Identity Isolationの構成が、更新後に実際に適用されるようになる点がポイントです。
Machine Identity IsolationはWindows Server 2025 Domain Functional Level(DFL)以上のドメインコントローラーに接続する環境でサポートされます。
それ以外の環境でMachine Identity Isolationが有効になっている場合は、Microsoftはこの機能を無効化するよう案内しています。
ADサーバーやレプリケーション障害とは限らない
ドメインの信頼関係エラーを見ると、最初にドメインコントローラーやActive Directoryの障害を疑いたくなります。
しかしMicrosoftは、今回の既知の問題について、ドメインコントローラー側のADレプリケーションやActive Directoryサービスそのものは影響を受けないとしています。
そのため、複数のWindows 11クライアントで9月のWindows Update後から同じ症状が発生した場合は、DC障害だけでなく今回の既知の問題も確認してください。
対処方法1:Machine Identity Isolationの設定元を確認する
Microsoftは、Machine Identity Isolationを有効化した方法と同じ管理方法で無効化することを案内しています。
- Intuneで有効化した場合 → Intuneから無効化
- グループポリシーで有効化した場合 → グループポリシーから無効化
- レジストリで有効化した場合 → レジストリを変更
企業や学校などの管理環境では、端末を1台ずつ直接変更する前に、Intuneやグループポリシーによって設定が配布されていないか確認した方がよいでしょう。
対処方法2:レジストリ設定を確認する
注意:レジストリを変更する前にバックアップを取得してください。管理端末の場合は、組織の運用ルールを確認してから変更してください。
Microsoftが案内している確認対象には、次のレジストリパスがあります。
HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MachineIdentityIsolation

HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\MachineIdentityIsolation
該当するレジストリキーでMachineIdentityIsolationの値が「2」になっている場合は、「0」へ変更します。
変更後はPCを再起動します。
対処方法3:セキュアチャネルを修復する
Machine Identity Isolationを無効化してPCを再起動したあと、MicrosoftはPowerShellからセキュアチャネルをリセットする方法を案内しています。
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)管理権限を持つPowerShellから実行し、必要な資格情報を入力します。
実行後はドメインとの信頼関係が正常に戻ったか確認してください。
いきなりドメインから離脱させる前に確認したい
「ドメインとの信頼関係に失敗しました」というエラーでは、一度ワークグループへ変更してから再度ドメイン参加させる方法が使われることがあります。
しかし今回の問題ではMicrosoftが原因と暫定対処方法を公開しています。
2026年9月のWindows Update直後から発生した場合は、すぐにドメイン再参加を行う前にMachine Identity Isolationの設定とセキュアチャネルを確認する価値があります。
複数PCで発生した場合の確認ポイント
- 発生端末のWindows 11バージョンを確認
- 2026年9月8日以降の更新適用状況を確認
- Credential Guardの利用状況を確認
- Machine Identity Isolationの設定を確認
- Intuneやグループポリシーから設定されていないか確認
- DC側のAD/DNS/レプリケーションにも別の問題がないか確認
- 必要に応じてセキュアチャネルを修復
今回のMicrosoft既知問題に該当していても、DNS障害や時刻ずれ、コンピューターアカウントの問題など、別原因による信頼関係エラーまで否定できるわけではありません。
現在のMicrosoftの対応状況
2026年9月24日時点で、Microsoftはこの問題を「Mitigated」としています。
つまり恒久的に解決済みという状態ではなく、現在は回避策が案内されている段階です。
Microsoftは今後のWindows Updateで、Machine Identity Isolation機能の改善が行われるまで強制適用を一時的に防止する修正を予定しています。
そのため、この記事を後日参照する場合はMicrosoftのWindows Release Healthで最新状況も確認してください。
まとめ
2026年9月のWindows Update後にドメイン参加PCで突然信頼関係エラーが発生した場合、Machine Identity Isolationに関連するMicrosoft既知の問題に該当している可能性があります。
対象となる環境では、Machine Identity Isolationを適切な管理方法で無効化し、再起動後にTest-ComputerSecureChannelでセキュアチャネルを修復する方法がMicrosoftから案内されています。
特に多数のPCを管理している環境では、端末ごとにドメイン再参加する前に、Intune・グループポリシー・レジストリでMachine Identity Isolationが設定されていないか確認してみてください。
コメント