
ランサムウェア対策というと、「ウイルス対策ソフトを入れていれば大丈夫」「バックアップを取っているから大丈夫」と思ってしまうことがあります。
しかし、実際のランサムウェア対策はそれだけでは十分ではありません。現在の侵入型ランサムウェアでは、重要なデータを暗号化するだけでなく、情報を窃取したうえで公開をちらつかせる「二重の脅迫」が行われるケースもあります。
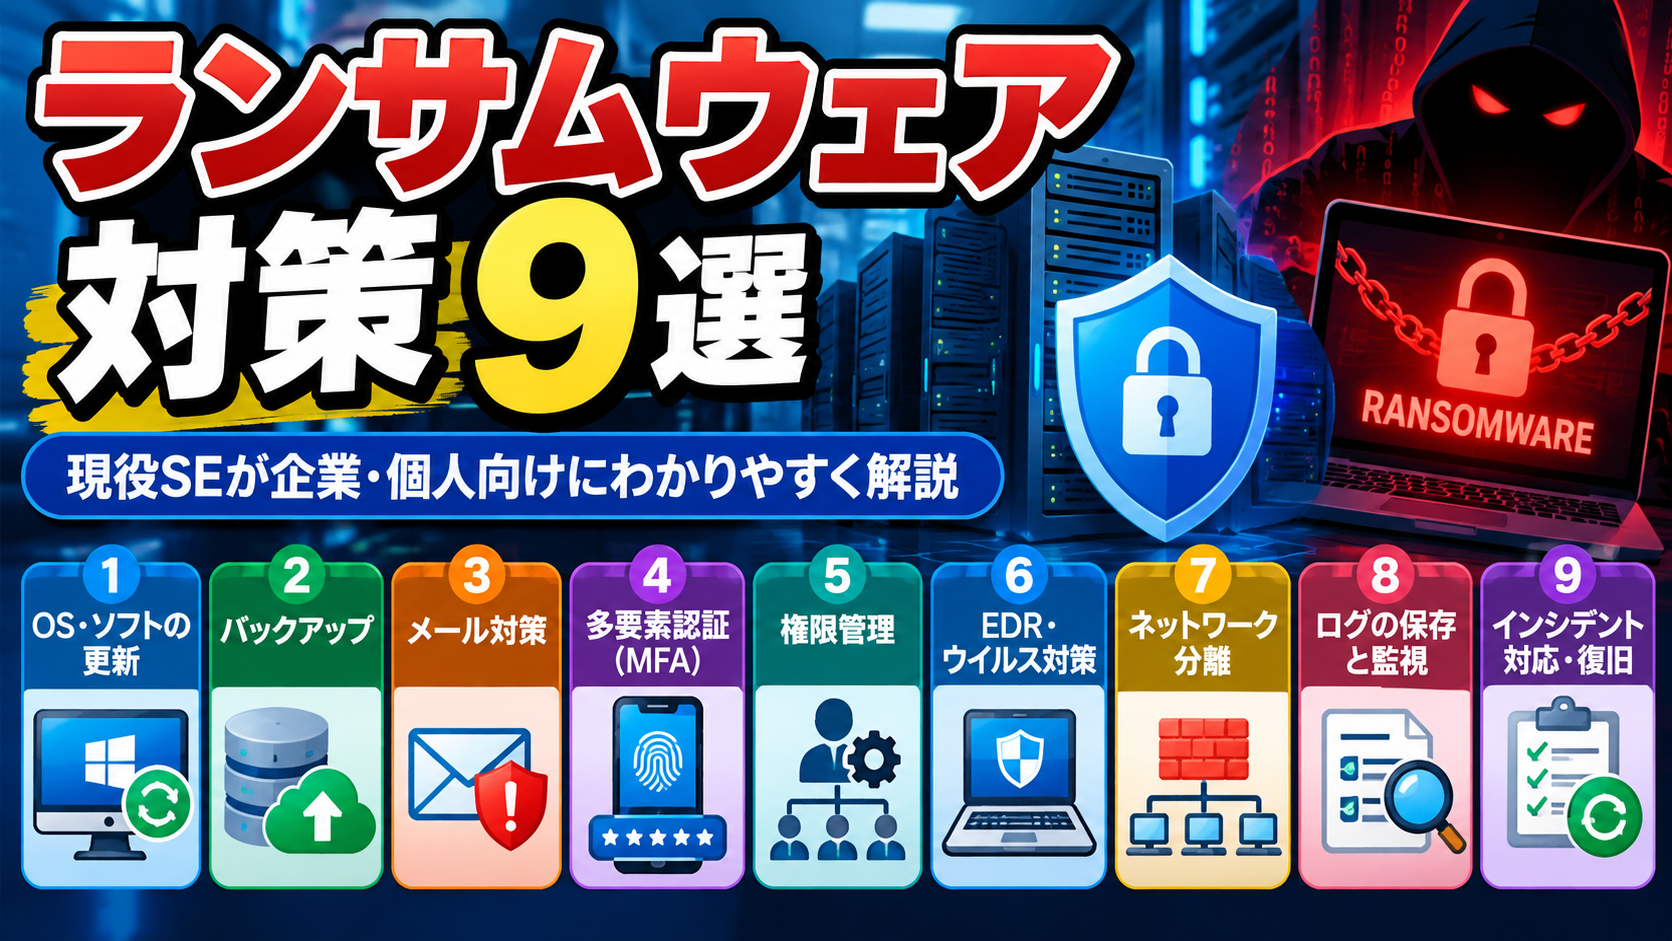
この記事では、サーバーやネットワークを運用する現役SEの視点から、ランサムウェア対策として特に重要な9つのポイントを解説します。
ランサムウェア対策で重要な9つのポイント
1. OS・ソフトウェアを最新状態にする
まず基本になるのが、WindowsやLinuxなどのOS、アプリケーション、ネットワーク機器などを適切にアップデートすることです。
脆弱性が見つかると、メーカーからセキュリティ更新プログラムが提供されます。更新せずに古いバージョンを使い続けると、修正可能な脆弱性を残したまま運用することになります。
ただし、企業環境では公開された更新プログラムをすぐ全台へ適用すればよいとは限りません。業務システムとの互換性を確認したり、検証用PCで問題が発生しないことを確認したりしたうえで、計画的に適用することが重要です。
「アップデートすること」だけではなく、「継続してアップデートできる運用を作ること」が重要です。
2. バックアップを「取る」だけで安心しない
ランサムウェア対策で特に重要なのがバックアップです。しかし、「毎日バックアップしている」だけでは安心できません。
PCやサーバーから常時アクセスできるバックアップ先は、攻撃の影響を受ける可能性があります。そのため、世代を分ける、バックアップ先を分離する、オフラインや書き換えに強い保存方法を検討する、といった対策が重要です。
さらに忘れられやすいのが復元テストです。バックアップジョブが「成功」と表示されていても、本当に必要なデータを復元できるとは限りません。
バックアップは「取得できたか」だけでなく、「復元できるか」まで確認して初めて意味があります。
3. メールの添付ファイルやURLだけに頼った対策にしない
不審なメールの添付ファイルを開かないことは重要です。しかし、「怪しいメールを開かなければランサムウェアには感染しない」と考えるのは危険です。
攻撃経路はメールだけではありません。外部公開している機器やサービス、脆弱性、盗まれた認証情報など、さまざまな経路から侵入される可能性があります。
利用者への注意喚起だけに依存せず、利用者が間違えても被害を広げにくい仕組みを作ることが重要です。
4. パスワードだけに頼らず多要素認証(MFA)を利用する
外部からアクセスできるサービスについては、IDとパスワードだけの認証ではなく、多要素認証(MFA)の利用を検討します。
パスワードが漏えいした場合でも、別の認証要素を要求することで、不正ログインのリスクを下げることができます。
特にVPN、クラウドサービス、管理者アカウント、外部公開された管理システムなどでは、優先的に導入を検討したい対策です。
5. 管理者権限を必要以上に与えない
普段使用するアカウントに管理者権限を持たせ続けると、そのアカウントが侵害された場合の影響も大きくなります。
サーバー管理者、ドメイン管理者、一般利用者などの役割を分け、必要以上の権限を持たせないことが重要です。また、退職者や異動した担当者のアカウントが残っていないかも定期的に確認します。
新しいセキュリティ製品を導入するだけでなく、こうした地道なアカウント管理も重要なランサムウェア対策です。
6. EDR・ウイルス対策ソフトを適切に運用する
Microsoft Defenderなどのウイルス対策機能や、EDR(Endpoint Detection and Response)は重要な防御手段です。
ただし、「インストールしたから終わり」ではありません。
- 定義ファイルやエンジンが更新されているか
- 端末が正常に管理システムへ接続しているか
- 検知されたアラートが放置されていないか
などを継続的に確認する必要があります。セキュリティ製品は、導入すること以上に「正常に機能していることを確認する運用」が重要です。
7. ネットワークを分離して被害を広げにくくする
すべてのPCやサーバーが自由に通信できるネットワークでは、1台の端末が侵害されたときに被害が広がりやすくなります。
クライアントPC、サーバー、管理用ネットワーク、バックアップ環境などを必要に応じて分離し、「通信する必要があるものだけ通信させる」という考え方でアクセスを制御します。
ネットワーク分離は侵入そのものを防ぐだけの対策ではなく、侵入された場合の被害範囲を限定するという意味でも重要です。
8. ログを保存し「何が起きたのか」を調査できるようにする
ランサムウェア被害が発生した場合、「どの端末から侵入されたのか」「どのアカウントが使用されたのか」「どのサーバーへアクセスされたのか」を調査する必要があります。
そのとき必要になるのがログです。Windowsイベントログ、Active Directory、VPN、ファイアウォール、EDR、メールなど、環境によって確認すべきログは異なります。
ログが残っていなければ、侵入経路や影響範囲を後から確認することが難しくなります。
ログは「障害が起きてから見るもの」だけではなく、「事故が起きたときに調査できる状態にしておくもの」です。
9. 「感染した後」の手順を事前に決めておく
どれだけ対策しても、ランサムウェア被害を100%防げるとは限りません。そのため、「感染しないための対策」と同時に、「感染したらどうするか」を決めておく必要があります。
- 感染が疑われる端末をどう隔離するか
- 誰へ連絡するか
- バックアップからどう復旧するか
- どのログを保全するか
- 外部の専門会社や関係機関へいつ連絡するか
- 業務をどう継続するか
実際に被害が発生してから、この手順を一から考えるのでは対応が遅れます。平常時に対応手順や連絡体制を整理し、必要に応じて訓練しておくことが重要です。
ランサムウェア対策は「製品」だけでなく「運用」が重要
ランサムウェア対策というと、高価なセキュリティ製品を導入しなければならないと思われるかもしれません。もちろん、適切なセキュリティ製品の導入も重要です。
しかし実際の運用では、アップデート、バックアップ、復元確認、権限管理、多要素認証、ログ確認、インシデント対応手順の整備といった基本的な対策を継続することも重要です。
一度設定して終わりにするのではなく、「今、この環境で対策が機能しているか」を定期的に確認していきましょう。
自社のランサムウェア対策を100項目で確認する
「対策方法は分かったけれど、自社ではどこまでできているのだろう?」という場合は、別記事でランサムウェア対策を100項目にまとめています。
OSの更新、バックアップ、メール、ネットワーク、サーバー管理、インシデント対応などについて、現在の対策状況を確認できます。
ランサムウェア対策チェックリスト100|現在の対策状況を確認する

コメント